工業(yè)控制系統(tǒng)(ICS)是現(xiàn)代工業(yè)運營的核心,其中PLC(可編程邏輯控制器)作為關鍵組件,其安全性直接關系到生產(chǎn)安全和業(yè)務連續(xù)性。隨著工業(yè)4.0和物聯(lián)網(wǎng)(IoT)技術(shù)的普及,PLC面臨的安全威脅日益增多,包括惡意軟件攻擊、未授權(quán)訪問和數(shù)據(jù)篡改等。因此,PLC安全專家必須掌握一系列測試工具和信息系統(tǒng)集成服務,以保障系統(tǒng)的可靠性和安全性。
一、PLC安全測試工具
PLC安全測試工具是專家評估和強化系統(tǒng)防御能力的基礎。以下是一些必備工具:
1. 網(wǎng)絡掃描與漏洞評估工具:如Nmap和OpenVAS,用于識別PLC網(wǎng)絡中的活躍設備、開放端口和已知漏洞。這些工具幫助專家快速定位薄弱環(huán)節(jié),及時修補安全漏洞。
2. 協(xié)議分析工具:例如Wireshark,能夠捕獲和分析PLC通信協(xié)議(如Modbus、Profibus),檢測異常流量或未授權(quán)訪問,從而預防數(shù)據(jù)泄露或操控攻擊。
3. 滲透測試框架:像Metasploit提供了針對PLC的專用模塊,模擬真實攻擊場景,測試系統(tǒng)的抗攻擊能力。專家可通過這些工具驗證安全策略的有效性。
4. 固件分析工具:如Binwalk,用于逆向分析PLC固件,發(fā)現(xiàn)潛在后門或惡意代碼,確保設備從硬件層面安全。
5. 監(jiān)控與日志工具:例如Snort或Splunk,實時監(jiān)控PLC系統(tǒng)活動,記錄異常事件,便于事后分析和響應。
這些工具不僅提升了測試效率,還幫助專家構(gòu)建多層次防御體系。
二、信息系統(tǒng)集成服務
在PLC安全領域,信息系統(tǒng)集成服務是實現(xiàn)整體防護的關鍵。這些服務包括:
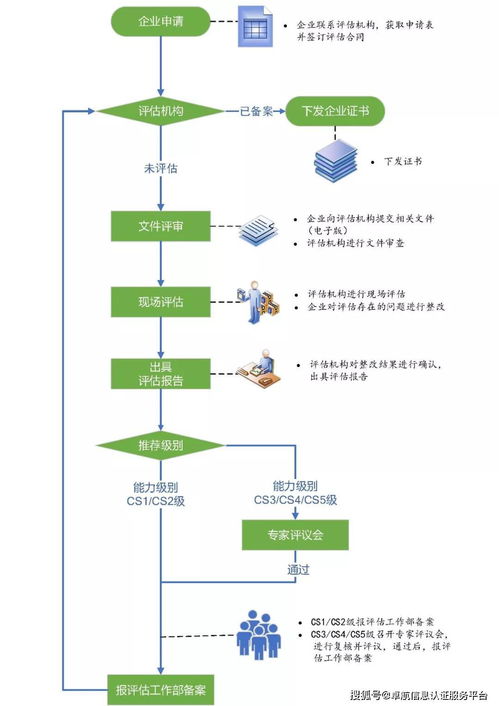
1. 風險評估與咨詢:通過專業(yè)團隊評估PLC系統(tǒng)的整體風險,提供定制化安全策略,確保符合行業(yè)標準(如IEC 62443)。
2. 系統(tǒng)集成與部署:將安全工具與現(xiàn)有工業(yè)網(wǎng)絡無縫集成,例如部署防火墻、入侵檢測系統(tǒng)(IDS)和安全信息與事件管理(SIEM)解決方案,以增強PLC的隔離性和監(jiān)控能力。
3. 持續(xù)監(jiān)控與維護:提供7x24小時監(jiān)控服務,利用自動化工具及時檢測威脅,并進行定期更新和補丁管理,防止漏洞利用。
4. 培訓與意識提升:為工業(yè)人員提供安全培訓,強化操作規(guī)范,減少人為錯誤導致的安全事件。
通過信息系統(tǒng)集成服務,企業(yè)能夠?qū)⒎稚⒌陌踩胧┱蠟榻y(tǒng)一、高效的防御網(wǎng)絡,提升PLC系統(tǒng)的整體韌性。
PLC安全專家需要結(jié)合先進的測試工具和全面的信息系統(tǒng)集成服務,才能有效應對日益復雜的工業(yè)安全挑戰(zhàn)。通過持續(xù)測試、監(jiān)控和集成,可以構(gòu)建一個健壯的工業(yè)控制系統(tǒng),保障生產(chǎn)安全和業(yè)務穩(wěn)定。